
SEGURA
Protección en cada capa
NOSOTROS
Una plataforma sólida, segura y de alto
rendimiento, diseñada para que siempre
esté disponible cuando la necesitas.
Protección en cada capa
Transparente y confiable
Rendimiento en tiempo real
AWS · Irlanda eu-west-1
Navegador
DNS
Conexión segura
CDN global
Protección
Nginx + App
Reverse proxy
Frontend · SSR
Backend · APIs
Persistencia
Caché y rendimiento
eu-west-1
Almacenamiento de archivos
Envío de correos
Monitorización y alertas
Sistema operativo estable y seguro
Base sólida y confiable
Gestión de servicios y alta disponibilidad
Servidor web y reverse proxy de alto rendimiento
Ingeniería detrás de una experiencia más rápida, segura y privada.
Rincón del TFG combina infraestructura en AWS, frontend y backend propios, bases de datos, caché y monitorización con un proceso de despliegue verificable. Tecnología pensada para mantener la plataforma disponible y bajo control.
Las imágenes son esquemas e ilustraciones conceptuales, no fotografías de instalaciones propias ni paneles de estado en vivo.
PRINCIPIOS DE DISEÑO
La confianza también se construye en lo que no se ve.
Protección por capas, conexiones cifradas y control del perímetro público.
Menos exposición y responsabilidades separadas para proteger la información.
Distribución de contenido y caché allí donde aportan valor, sin sustituir la fuente de verdad.
Cada versión se relaciona con su código, su artefacto y sus verificaciones.
Validaciones y rollback para reducir el impacto de un despliegue que no pasa los controles.
Métricas, logs y alertas para comprender el estado de la plataforma.
ARQUITECTURA
Cada pieza tiene una responsabilidad. Cada capa, un propósito.
Separamos el acceso público, la aplicación y los servicios internos para mantener responsabilidades claras y reducir acoplamientos innecesarios.
Route 53 resuelve el dominio. CloudFront distribuye el contenido y AWS WAF filtra peticiones en el perímetro. HTTPS/TLS protege la comunicación.
Nginx encamina las peticiones. SvelteKit renderiza la web; Rust y Actix Web ejecutan la lógica de aplicación y las comprobaciones de acceso.
PostgreSQL conserva los datos persistentes. Redis acelera cachés y limita intentos de acceso. Los servicios internos no se confunden con la web pública.
Navegador
DNS
Conexión segura
CDN
Protección
Aplicación web
Reverse proxy
Frontend · SSR
Backend · APIs
Comunicación interna
APIs y procesos
Persistencia
Acceso restringido
Caché y rendimiento
Acceso restringido
Navegador
El usuario accede a la aplicación desde su navegador.
DNS
Resuelve el nombre de dominio y dirige el tráfico al edge de AWS.
Conexión cifrada
La conexión se cifra para proteger la comunicación entre el usuario y AWS.
CDN
Red de distribución de contenido que acelera y optimiza la entrega global.
Protección
Analiza y filtra el tráfico, bloquea amenazas y protege la aplicación.
Infraestructura
El origin conecta la entrada web con los servicios de aplicación.
Reverse proxy
Recibe el tráfico del edge, balancea y lo envía a la aplicación.
Lógica de negocio
Procesa las solicitudes y entrega el contenido al usuario.
SEGURIDAD PERIMETRAL
La entrada pública no llega directamente a los datos.
Resolución de dominio, distribución, protección y cifrado forman parte del recorrido de una petición antes de alcanzar la aplicación.
APLICACIÓN Y SERVICIOS
La web utiliza protocolos compatibles con navegadores y buscadores. SvelteKit entrega HTML mediante SSR y añade interacción mediante hydration; Rust y Actix Web ejecutan la lógica del backend.
Cuando un servicio interno lo requiere, gRPC y tonic proporcionan comunicación especializada. PostgreSQL y Redis se conectan mediante sus clientes de datos, no a través de gRPC.
Una arquitectura moderna y segura: acceso público por HTTP/HTTPS y comunicación interna mediante gRPC cuando corresponde.
Internet Acceso desde cualquier lugar
Usuarios finales Acceso web
Clientes y visitantes Interactúan con la web
Motores de búsqueda Indexación de contenido
Tráfico público cifrado
Frontend · SSR Contenido web
Backend Lógica de negocio
La web pública utiliza protocolos estándar HTTP/HTTPS, compatibles con navegadores, usuarios y buscadores. El tráfico externo utiliza conexiones cifradas.
Red interna Sin acceso público
Comunicación interna solo en red privada
APIs y procesos Lógica del sistema
Persistencia Datos de la aplicación
Caché y rendimiento Rate limiting
Los servicios internos pueden comunicarse mediante gRPC. PostgreSQL y Redis utilizan sus clientes de datos, no son destinos de comunicación gRPC.
STACK TECNOLÓGICO
Herramientas distintas para necesidades distintas. Sin añadir complejidad por añadirla.
Persistencia + velocidad para aplicaciones modernas.
Una arquitectura limpia y eficiente, con un backend en Rust que combina la robustez de PostgreSQL y la velocidad de Redis para ofrecer servicios escalables.
Caché y distribución del trabajo
Servicios protegidos y aislados
Componentes desacoplados
Diseño revisable y mantenible
Clientes y aplicaciones
Otros servicios
API HTTP
gRPC para servicios internos
Backend · APIs
Microservicios y procesos
Persistencia
PostgreSQL conserva los datos persistentes. Acceso desde la aplicación.
Caché · rate limiting
Redis acelera cachés y controla intentos de login. No sustituye la fuente de verdad.
PostgreSQL conserva la integridad y durabilidad de los datos.
Redis reduce trabajo repetido y consultas al origen.
Responsabilidades claras en aplicación y datos.
Acceso controlado a datos y componentes internos.
SSR entrega contenido desde el servidor. La hydration incorpora la interacción en el navegador; adapter-node permite ejecutar el frontend.
Backend propio con APIs, autorización y responsabilidades explícitas. tonic permite comunicación gRPC en los servicios que la requieren.
La base de datos es la fuente de verdad: la caché no sustituye su integridad ni las operaciones transaccionales.
Cachés públicas, SEO y de autorización con expiración; limitación de intentos de login y fallback cuando corresponde.
Reverse proxy que conecta la entrada web con los servicios de la aplicación.
Infraestructura principal en Irlanda. S3 para almacenamiento, SES para correo y CloudWatch para observabilidad.
CICLO DE VIDA
Una release se construye, identifica y valida antes de ponerse en servicio. No depende de copiar archivos sin control ni de confiar únicamente en que un servidor responda.
Cada versión se construye, identifica, verifica y despliega con trazabilidad. Los checksums permiten comprobar la integridad del artefacto.
Del commit al artefacto, identidad e integridad verificables.
01
El desarrollo se realiza en un repositorio de Git. Cada cambio queda identificado por un commit único.
Identidad
02
El código se compila y se construye en un entorno controlado y reproducible.
03
Se genera un artefacto inmutable que contiene la aplicación lista para desplegar.
SHA-256
04
Se calcula el hash SHA-256 del artefacto para comprobar su integridad.
SHA-256
05
Se crea un manifiesto con metadatos de la versión y se calcula su propio hash.
SHA-256
06
Se comprueban los checksums del contenido incluido en el artefacto.
Checksums
07
La versión se valida en un entorno de staging antes de promocionarse.
08
Se ejecutan pruebas automatizadas de funcionalidad, seguridad y regresiones.
09
La versión verificada se despliega en producción. El procedimiento contempla rollback.
Cada artefacto y manifiesto tiene un hash verificable.
Cada paso relaciona código, artefacto y validaciones.
No se sobrescriben versiones publicadas.
Los checksums detectan cambios en los archivos.
Verificada
Validación
Detectada
Restaurada
Rollback
Cambios identificados y revisables.
Construcción y pruebas antes de empaquetar.
Paquete versionado que no se sobrescribe.
Identidad e integridad verificables.
Preflight de configuración y servicios.
Datos, SSR, hydration y regresiones.
Cambio controlado con verificaciones de origen.
Refresco CDN dirigido y comprobación pública.
Los checksums permiten comprobar integridad. No los presentamos como una certificación, una firma digital ni una garantía de ausencia de errores.
CAMBIOS CONTROLADOS
Desarrollar, validar y dar servicio son trabajos diferentes. El aislamiento de configuración y datos evita tratar el entorno de pruebas como si fuera producción.
Ciclo de despliegue
Cambios seguros, validados y controlados desde el desarrollo hasta la producción.
Cada cambio pasa por validación antes de producción. Comprobamos funcionalidad, configuración y regresiones antes de promocionar.
Desarrollo
Validación previa
Servicio público
Validación en STAGING antes de dar servicio en PROD.
Se implementan los cambios y se prueban localmente.
El candidato se valida en su propio entorno.
Tests, configuración, health y regresiones.
Solo los cambios aprobados llegan a producción.
Se comprueba el estado tras la activación.
Implementación, pruebas locales y revisión de cambios.
Ensayo del candidato y revisión funcional y visual antes de producción.
Artefacto aprobado, configuración propia y controles después de activar.
TRAZABILIDAD Y ROLLBACK
Podemos relacionar una versión con su código y verificar el paquete que se despliega. Si un cambio no supera los controles, el procedimiento contempla detenerlo o restaurar el estado anterior.
Commit identificado
Paquete versionado
Manifest y checksums
Gates antes y después
Versión anterior disponible
OBSERVABILIDAD
Métricas, logs y eventos ayudan a detectar incidencias, entender el comportamiento de la aplicación y comprobar el estado de los servicios.
La ilustración muestra qué observamos, no el estado actual del servicio. No publicamos cifras de rendimiento sin medición verificable.
Visibilidad de la plataforma para detectar incidencias y entender su comportamiento.
Métricas · Logs · Alarmas · Dashboards
Identifica incidencias antes de que afecten al servicio.
Métricas, logs y trazas en un único lugar.
Categorías de seguimiento, no datos en directo.
CloudFront
Esquema
Aplicación
Esquema
Caché
Esquema
Microservicios
Esquema
Rendimiento y uso de recursos
Análisis de eventos
Seguimiento de peticiones
Notificaciones y acciones
01
Sin datos en directo
Esquema
Observación
Esquema
Observación
Esquema
Observación
Esquema
Observación
02
Ilustración
Uso del procesador
Ilustración
Recursos de aplicación
Ilustración
Capacidad
Ilustración
Conectividad
03
04
Servicio
Categoría
Observación
Frontend
Esquema
Señal
Backend
Esquema
Señal
Redis
Esquema
Señal
Servicios internos
Esquema
Señal
05
Ilustración
Incidencias de aplicación
Ilustración
Cambios y señales
06
Logs y eventos para diagnóstico. Esta ilustración no muestra el estado actual.
Sin valores en vivo.
INFRAESTRUCTURA EN EUROPA
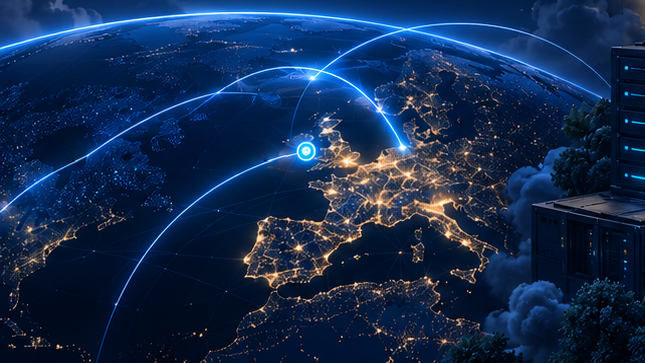
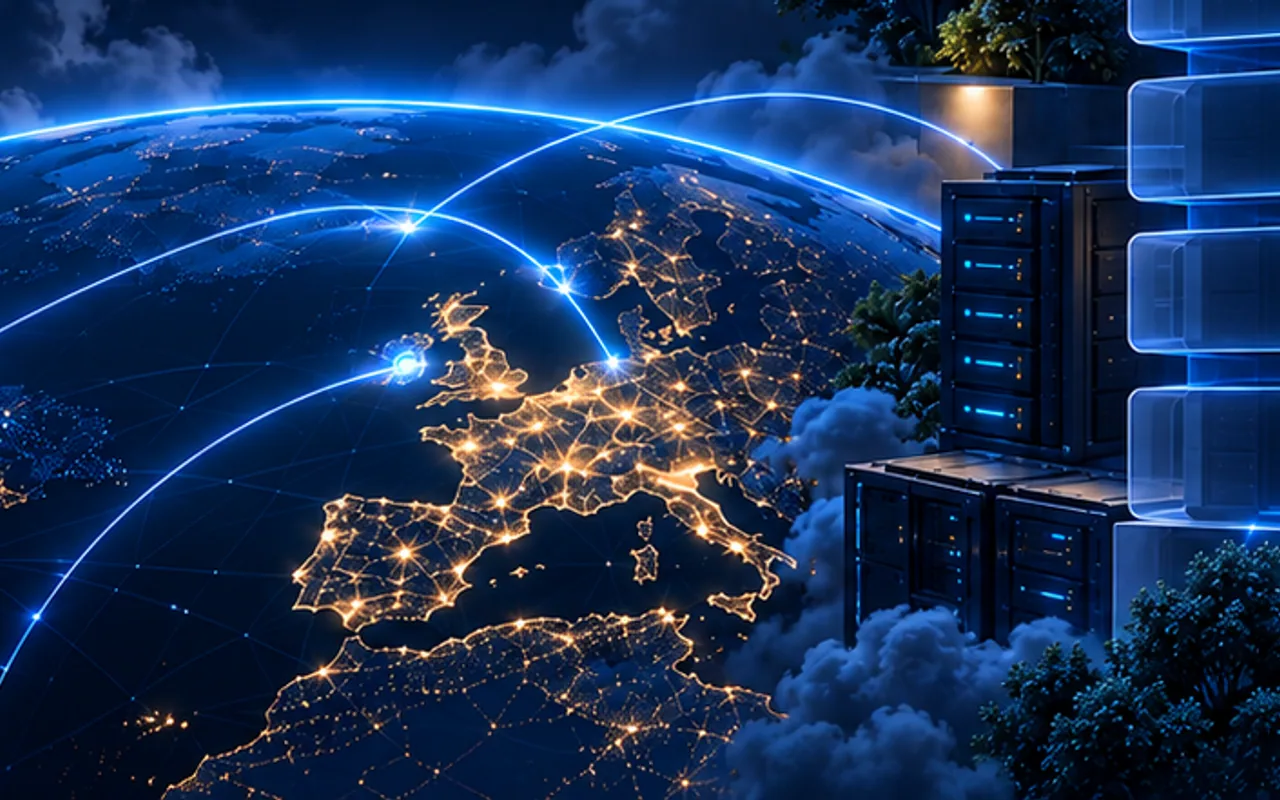
La infraestructura principal de Rincón del TFG opera en la región europea de AWS en Irlanda, eu-west-1. La CDN distribuye contenido desde una red global.
Región principal europea y distribución global son conceptos distintos. No afirmamos que todos los tratamientos de datos se realicen exclusivamente en Europa; sus condiciones se explican en nuestra política de privacidad.
INFRAESTRUCTURA DE CONFIANZA
La infraestructura no es el producto. Es la base que permite ofrecer una experiencia cuidada, privada y bajo control mientras trabajas en tu proyecto.